[뉴스폭탄=이호현 기자] 과학기술정보통신부는 20일 정보보호 공시 의무 대상을 확대하는 「정보보호산업의 진흥에 관한 법률 시행령」 개정안이 이날 국무회의를 통과했다고 밝혔다. 개정 시행령은 2027년 1월 1일부터 적용된다.
정보보호 공시는 기업의 정보보호 투자·인력, 관련 인증·평가·점검 및 활동 현황을 공개하는 제도로, 2022년부터 사업 분야와 매출액, 이용자 수 등이 일정 기준에 해당하는 기업에 의무화됐다. 이번 개정은 연이은 사이버 침해사고를 계기로 지난해 10월 관계부처 합동으로 발표한 「범부처 정보보호 종합대책」의 후속 조치 가운데 하나다.
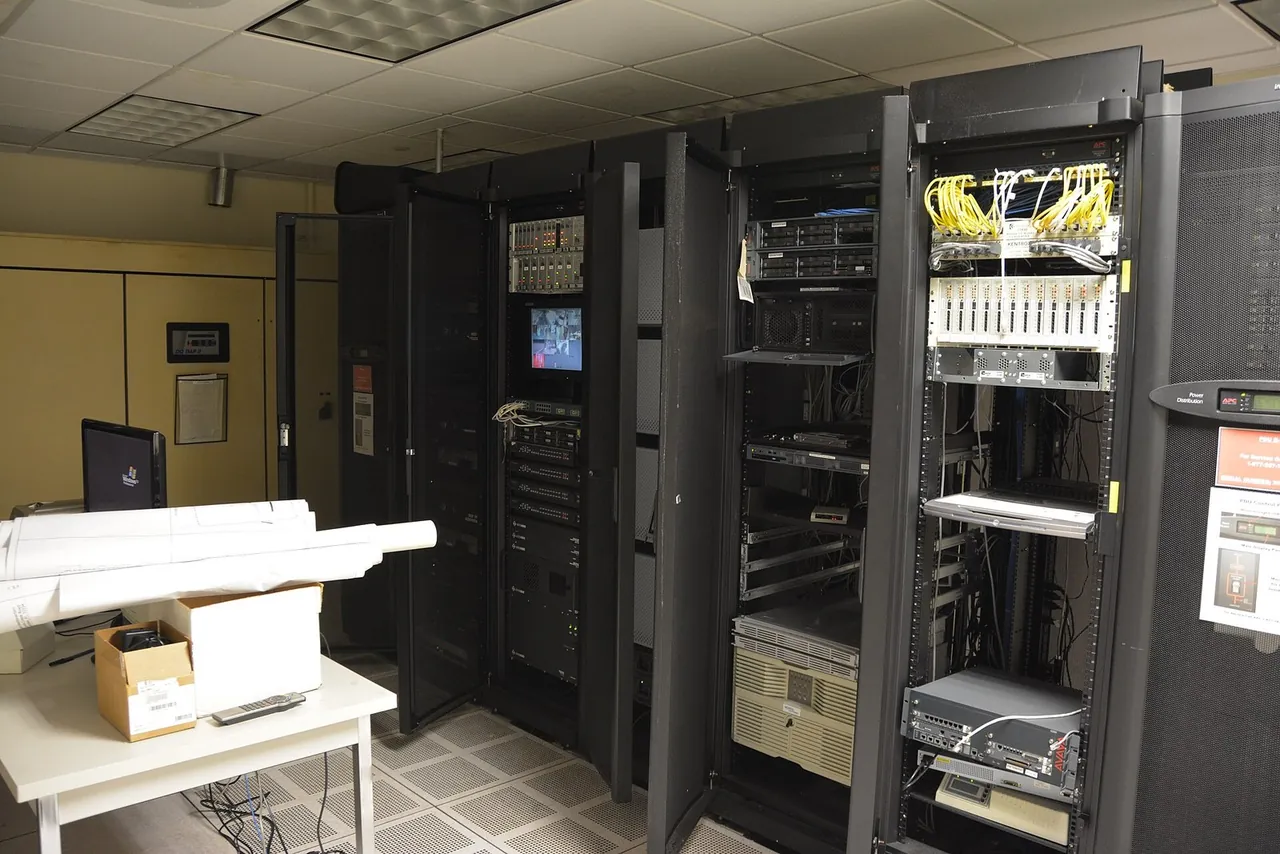
▲ 서버실 내부(자료사진). 사진: Carl Lender/위키미디어 공용 (CC BY 2.0)
개정안은 상장기업에 적용하던 '매출액 3,000억 원 이상' 요건을 없애 매출 규모와 관계없이 유가증권시장(KOSPI)과 코스닥시장(KOSDAQ)의 전체 상장법인을 의무 대상에 포함한다. 기업인수목적회사(SPAC)는 제외한다. 정보보호 관리체계(ISMS) 인증 의무 대상자를 새로 추가하고, 그동안 제외됐던 공공기관·소기업·금융회사·전자금융업자 등에 대한 예외 규정도 삭제한다.
다만 중소기업기본법 시행령에 따른 소기업은 경영 여건을 고려해 2년 뒤인 2029년 1월 1일부터 공시 의무를 적용한다. 이용자 수 산정 기준은 기존 '전년도 말 직전 3개월간 하루 평균 이용자 수'에서 '전년도 전체 하루 평균 이용자 수'로 바뀐다.
과기정통부는 신규 의무 대상 기업의 부담을 덜기 위해 개정 내용을 반영한 정보보호 공시 가이드라인을 제공하고 컨설팅을 지원할 계획이다. 온라인 상시 상담과 교육, 지역 순회 방문 교육도 함께 운영한다. 개정안은 입법예고와 공청회, 이해관계자 간담회를 거쳐 기업·전문가·국민 의견을 수렴해 마련했다. 배경훈 부총리 겸 과기정통부 장관은 "정보보호 공시는 국민의 알 권리를 보장하고, 기업의 자발적인 정보보호 투자를 유도하는 중요한 제도"라며 의무 대상 확대를 계기로 정보보호 투자가 활성화되기를 기대한다고 밝혔다.